改站时最容易把门开着:五类安全风险与一张按频率排的自查表-墨子教育咨询
摘要:证书到期、后台弱口令、上传目录可执行、第三方脚本、根目录备份,是改站期最常出的五类事。本文给风险表与排查方法、备份三件套与回滚演练、混合内容与证书链检查、主机拦截与人机校验、改完必做的三件事与出事后的止损顺序,并附按周月季排期的自查表。不构成对任何排名或效果的承诺。
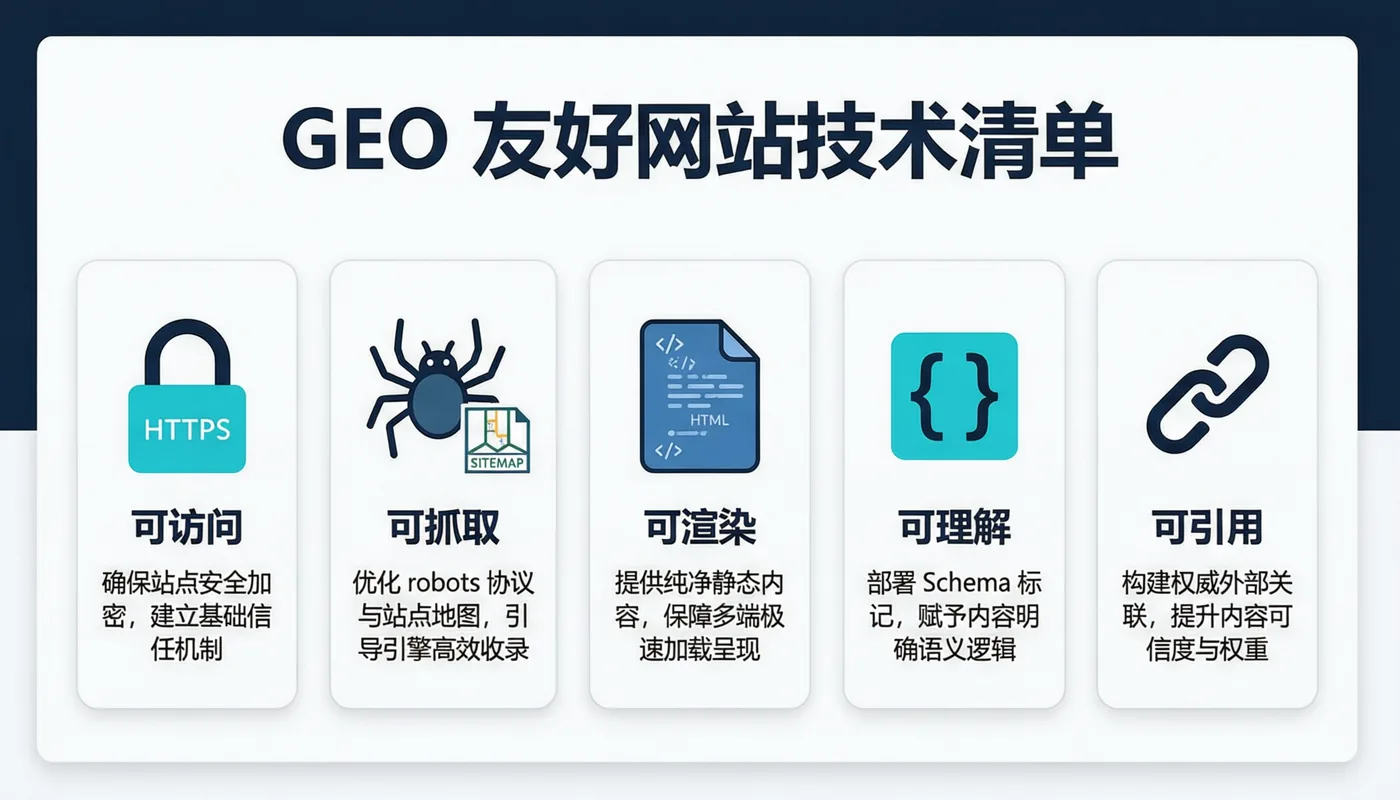
改站这件事,风险往往不在改错,而在改的时候把门打开了。见过三种典型情形:一是证书到期没续,全站跳转报警,抓取进来的请求全被挡在握手之前;二是模板里带了一个来路不明的统计脚本,两个月后首页被插入一堆看不见的链接;三是后台还留着默认路径和弱密码,被人拿去当跳板,站被服务商停机。
这三件事跟 GEO 有什么关系?关系很直接:内容是给机器读的,而机器读到的是一份被投毒、被拦截或者根本打不开的页面。前面做的结构、字段、事实全白费。所以改站的时候,安全不是附加项,是前置条件。
为什么改站期间比平时更危险
平时站点是稳定的,配置不动、文件不动、权限不动,出问题的面很小。改站打破的正是这种稳定:新模板可能引入了外部脚本,新目录可能忘了设权限,新装的面板可能开着默认端口,测试用的备份可能被放在了网站根目录下。
更麻烦的是,这些改动通常由不同的人在不同时间做,谁都不觉得自己那一步有问题。等到出事,日志里已经找不到线索。
所以要有一个明确的认识:改站是一个有风险窗口的动作,该按风险窗口对待——动手前留退路,动手时按顺序,动完手核一遍。
一张表把风险认全
| 风险点 | 常见表现 | 怎么查 | 不管会怎样 |
|---|---|---|---|
| 证书与传输 | 浏览器提示不安全,页面样式丢失 | 看证书到期时间、证书链是否完整、页面里有没有 http 资源 | 抓取请求在握手阶段就被终止,内容一条也读不到 |
| 后台入口 | 默认路径、弱口令、无二次验证 | 查登录日志里的异地与高频尝试 | 被撞库、被当跳板、被服务商停机 |
| 文件与目录权限 | 上传目录可执行脚本,权限给到 777 | 找上传目录,看是否禁止脚本执行 | 一句话木马落地,整站被写入外链 |
| 第三方脚本 | 模板里塞了来路不明的统计或字体脚本 | 逐个看外链域名,不认识的一律先去掉 | 页面被注入隐藏链接,权重流向别处 |
| 备份与测试文件 | 数据库导出文件放在网站根目录 | 扫一遍根目录,看有没有备份、日志、压缩包 | 数据泄露,且被搜索引擎索引 |
五类里,前两类最常出,后两类后果最重。这张表建议打印出来贴在工位上,改站时逐条勾掉,比事后回忆管用。
动手之前:先给自己留退路
备份三件套
数据库、网站文件、配置文件,三样分开备份,别打成一个包放在网站目录里。备份要能恢复,光有文件不算,得真的在测试环境还原一次,确认能起来。
把回滚步骤写下来
回滚步骤要具体到点哪里、执行哪条命令、预计多久。写下来是为了在慌的时候不用想。真出事的时候,人最容易做的错误动作就是一边查文档一边改生产环境。
挑时间窗口
改站尽量避开业务高峰与提交收录的节点。批量提交之后立刻大改,等于让机器在旧地址上扑空,白等一轮。这不是安全问题,但同属风险窗口的常识。
证书与传输层:最容易被忽略的基础
证书到期是最不应该发生、却最常发生的一类。它有三个特点:提前不报警、到期就全站不可用、恢复后还要重新等一轮抓取。所以到期时间要挂进日历,提前三十天提醒,别等邮件通知。
证书链完整同样重要。有些证书在电脑浏览器上正常,在命令行工具上却报错,原因就是中间证书没装全。检查方法很简单:用命令行请求一次首页,看有没有证书链相关的报错。
再就是混合内容。页面主体走了 https,但里面的图片、脚本、字体还是 http,浏览器会把它们拦掉。人看到的是样式乱了,机器看到的是缺了一半的页面。改模板时把外链资源全换成 https,是一步就能做完的事。
证书过期这件事还有个连锁反应:浏览器与抓取工具的行为不一样。人可能因为点了「继续访问」而没意识到问题,抓取侧则直接失败。所以不能靠「我能打开」来判断。
建议在监控里加一条最朴素的检查:每天定时请求一次首页,看返回码是不是 200、证书剩余天数是不是大于三十。一条定时任务能覆盖大部分这类事故。
后台与账号:别把钥匙插在门上
后台被攻破的路径高度集中:默认路径、弱口令、没有二次验证、离职人员账号没回收。四条里改掉三条,风险就降一个量级。
具体做法并不复杂:后台路径改成不容易猜的字符串,并和站点分开部署;账号密码不再共用,一人一号;管理账号开二次验证;离职当天回收权限;登录失败次数做限制。
账号这块还有一个隐形成本:人多之后没人知道到底开了几个号。半年盘一次,把不用的停掉,比出事之后再查省事得多。
还有一条很容易漏:把测试环境与生产环境分开。很多事故不是被攻破,而是有人在测试环境的配置上点了保存,直接作用到了生产。
文件与权限:上传目录是最危险的地方
上传目录必须禁止执行脚本。这条规则在几乎所有被挂马的案例里都能对上:攻击者传一个伪装成图片的脚本,再访问它,整站就归别人了。
目录权限也别图省事。文件用 644、目录用 755 是常规做法,给到 777 的目录,等于允许任何进程写入。改完站记得核一遍,尤其是新装的插件、新加的上传功能。
另外,模板目录要设为只读。很多挂马会把代码写进模板文件,因为你让他有写权限。只读之后,正常内容更新不受影响,异常写入会直接失败。
第三方脚本:看不见的入口
统计、字体、客服、验证码、地图,这些服务都要在页面里插一段外链脚本。问题在于,你并不知道对方某天会不会改内容。一旦那个域名被劫持或转卖,你的页面就跟着被注入。
做法有三条:只留真正需要的;能从国内稳定访问的源加载;定期看一遍外链域名列表,不认识的删掉。如果某个脚本只是偶尔用,宁可改成点击时再加载。
还有一个隐蔽渠道是富文本编辑器。允许粘贴带格式的内容,就可能把外部脚本一起带进来。后台编辑器的白名单要收紧,别让 iframe 与脚本标签通过。
清理外链域名时可以把它们列成一张表:域名、用途、负责人、上次检查时间。表一立,谁加的、还要不要,一目了然。没有这张表的站,通常过两年就没人敢删任何一行脚本。
清理外链域名时可以把它们列成一张表:域名、用途、负责人、上次检查时间。表一立,谁加的、还要不要,一目了然。没有这张表的站,通常过两年就没人敢删任何一行脚本。
改完之后必做的三件事
- 清理测试残留:删掉根目录下的备份包、日志、临时脚本与测试页面,这些都是公开可访问的。
- 核一遍可访问性:抽查首页、一篇文章、一个产品页,看状态码、证书、混合内容、跳转次数是否正常。
- 看一遍访问日志:重点看有没有异常的批量请求、可疑的 POST、来源不明的扫描。改站之后的头一周最值得看。
三件事加起来不到一小时,但能把大部分低级事故挡在门外。真正复杂的问题不会在这一小时里冒出来,会冒出来的都是能立刻修好的。
抽查的顺序也有讲究:先看首页,因为它最容易暴露证书与样式问题;再看一篇正文,看内容有没有被注入;最后看一个产品页,看表单能不能提交。三页都正常,基本能排除绝大多数外层问题。
真出事了,按这个顺序止损
先断开,再排查
发现被注入,先把可疑文件移出网站目录而不是直接删除。移出之后站点立刻干净,同时保留了样本,方便判断入口在哪。直接删掉,往往下次还会中。
换密码,别只改一处
后台、数据库、SSH、面板、FTP,全都换一遍。只改后台密码而放过 SSH,等于没改。
提交清理,而不是提交删除
清理完之后,用站点地图与抓取工具重新提交,让机器尽快看到干净版本。如果曾被大量注入,可以主动提交死链清理,把已经被收录的异常地址下掉。
安全与 GEO 的关系,说透一层
被采信的前提是可信。一个曾被挂马、证书反复过期、页面加载一半失败的站,很难被当成稳定来源——不是因为内容差,而是因为它在多次抓取里表现不一致。
反过来,安全做得扎实的站有个隐性优势:抓取成功率高。同样的内容,一次能读完和三次读一半,得到的判断完全不一样。这件事没有捷径,只能靠平时不出事。
按频率排的一张自查表
| 频率 | 查什么 | 谁来做 |
|---|---|---|
| 每周 | 首页与三篇抽样页能否正常打开,证书是否正常 | 运营 |
| 每月 | 根目录是否有多余文件,上传目录能否执行脚本,外链域名清单 | 技术 |
| 每季度 | 账号与权限盘点,离职回收,后台路径与二次验证 | 负责人 |
| 每次改站后 | 备份、回滚步骤、改完三件事 | 执行人 |
HTTPS 之外,还有几道会挡抓取的门
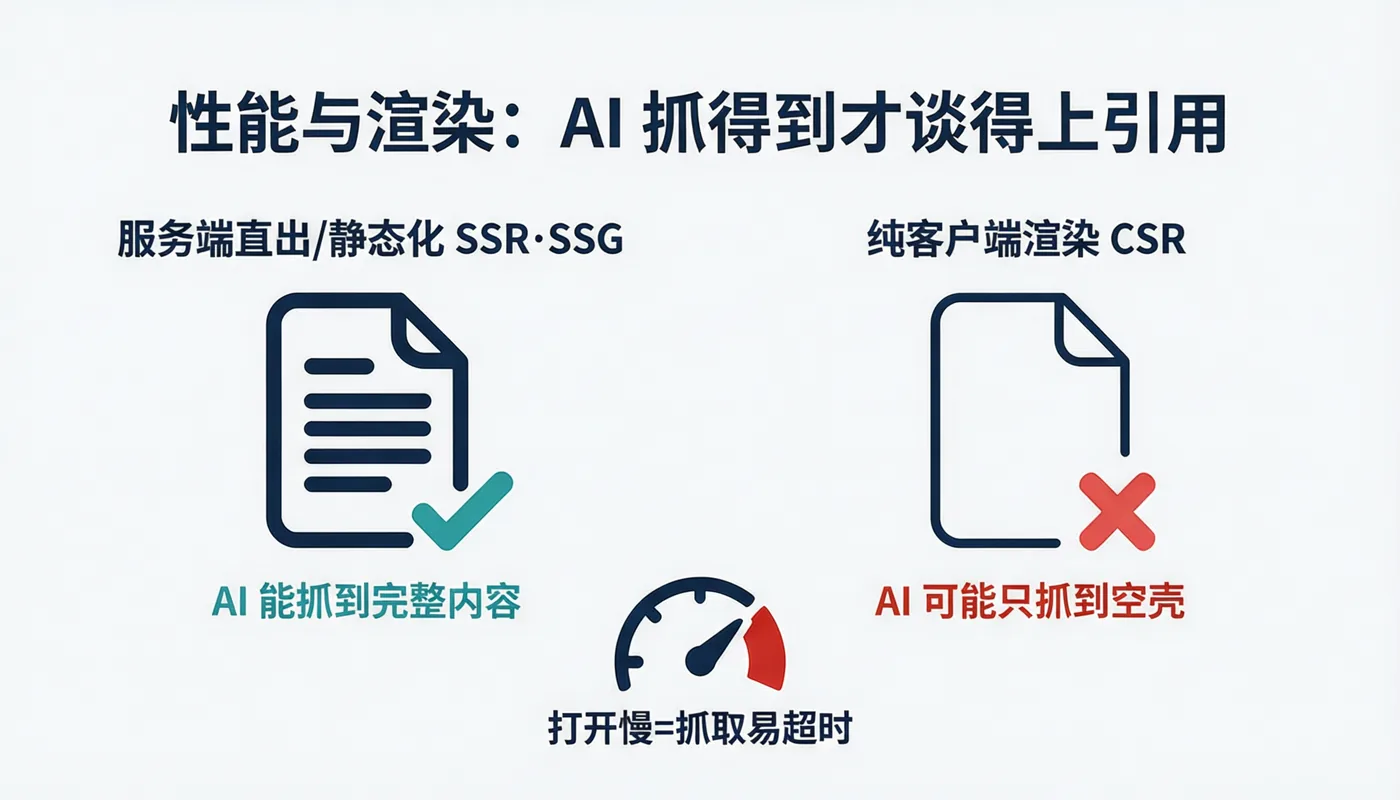
证书配好只是其中一道。后面还有三道,出问题时表现都很像:页面能开,但抓取方拿不到内容。
其一是主机层面的拦截规则。为了防攻击,很多环境会限制同一来源的请求频率,或者按 UA 拒绝非浏览器请求。规则定得太粗,正常抓取会被一起挡掉。判断方法是看日志里有没有成片的 403 或 429,并且这些请求的 UA 是不是你要的那几个。
其二是人机校验。登录页、表单、下载页挂上验证之后,机器访问会拿到一个挑战页。内容类页面尽量别挂,挂了就等于对外宣布「这页不许读」。
其三是 CDN 的缓存与防护策略。有的策略会把「看起来像爬虫」的请求转到验证页,有的会缓存一个错误页长达几小时。改完站之后如果发现某几页一直返回异常,先去 CDN 后台清一次缓存,再看回源是否正常。
这三道门有个共同点:它们都不是你主动打开的,而是某个默认设置带进来的。所以改完站之后,把主机面板、CDN 后台、安全插件三个地方的默认值逐个看一遍,比事后猜快得多。
一次备份演练的记录
有个客户的备份做得很规范:每天一份数据库、每周一份全站文件、异地再存一份。听起来万无一失。真出事那天,恢复用了六个小时,其中五个小时花在找一个两年前的插件版本上——这个插件在备份之后升级过,而升级包没留下。
这件事说明一个常被忽略的点:备份要能「完整还原环境」,不只是还原数据库和页面文件。依赖的版本、配置文件的差异、服务器上的计划任务,都得记下来,否则恢复出来的站能打开但跑不起来。
所以演练不能省。挑一个低峰时段,在测试环境完整走一遍:恢复数据库、恢复文件、启动、抽查三个页面、核一次证书。走完你会发现,真正卡人的往往不是技术,而是「密码在哪」「那个脚本谁写的」。
演练不必全员参与,一个人走通就行。走通之后把步骤写成一张清单放进文档,下次换人来做也照着走。
小团队做对最少的三件
如果只有一个人管站,安全不可能全做。按投入产出排,先做这三件:证书到期提醒、上传目录禁止执行、后台开二次验证。
这三件覆盖了最常见的三类事故,而且都能在一个下午内完成。做完之后再补:外链域名清理、根目录残留清理、登录失败限制。
两批事的区别在于,前一批一次做完就能长期有效,后一批需要定期重复。所以先做前者,把需要反复核的那部分留到习惯养成之后。
最不该省的是备份。它平时看不出价值,出事那天决定你能不能在一天内恢复。备份不需要多高级,能还原、能验证、存在站外,就够。
把安全写进改站流程
上面这些如果只停留在「知道」,改站时还是会忘。办法是把它塞进已有的流程节点,而不是另开一份清单。
具体来说:立项时确认备份与回滚;改模板时同步核外链与混合内容;上线前跑一遍五项抽查;上线后一周看日志;季度盘点账号。五个节点各自挂一件事,不需要额外记忆。
流程还有个好处:责任清楚。谁在哪个节点该核什么,写下来之后,出问题不必互相猜。
把风险窗口缩到最短
风险窗口的长短,和改动的颗粒度直接相关。一次改十个地方,中间任何一步出错,你都不知道是哪一步带来的问题;一次改一处,出错立即能定位。
所以建议把改造排成队列:模板结构、正文可读、字段补齐、外链清理,一样一样来。每改完一样,立即抽查三个页面,确认没有新的异常,再进下一项。
还有一个常被忽略的时间点:改完之后不要立即提交收录。先自己看两天日志,确认没有成片的 404、证书报错或异常跳转,再让机器来看。否则它记住的正是你还没验完的那一版。
这门课里对应的几节
安全这一块在《网站GEO优化:从域名到页面模板的 AI 友好改造》里是模块一的内容:一节讲服务器与面板的基础操作,一节专门讲网站信息安全改造,后面还有一节讲改完代码之后怎么处理 bug。三节连起来,正好覆盖上面说的动手前、动手时、动手后。
课时入口:SSH 与管理面板、网站信息安全改造、基础代码改造后的 bug 处理;课程页在这里。
收尾
安全这件事有个不太讨喜的特点:做得好,没人会注意;做得差,一次就够毁掉半年的内容积累。它不像写文章那样有即时反馈,所以更需要靠流程固定下来。
安全事件的代价很少停在技术上。一次停机、一次数据泄露,丢的是客户的信任,而这个东西比排名难挣回来得多。
如果你的站已经很久没人管过安全,别想着一次补齐。先查一项——上传目录能不能执行脚本,今天就能查完,这一个动作的价值超过一份长清单。
本文的做法来自我们做企业站改造与陪跑时的经验,不构成对任何排名、引用或效果的承诺;具体安全策略请以你所在环境的运维规范为准。